Cum să verificați deținătorii de roluri FSMO în Active Directory
Răsfoiți subiectele postărilor
- Introducere
- Pași pentru a verifica rolurile FSMO în Server 2016
- Verificați rolurile FSMO în Server 2016: verificați deținătorii de rol RID, PDC și Infrastructure Master
- Verificați rolurile FSMO în Server 2016: verificați deținătorul rolului principal al numelor de domeniu
- Verificați rolurile FSMO în Server 2016: Verificați titularul rolului principal al schemei
- Verificați deținătorii de rol FSMO cu comanda NTDSUtil
- Concluzie
Introducere
Acest ghid ilustrează cum să verificați rolurile FSMO în Server 2016.
Sunt 5 roluri FSMO în Active Directory:
- Maestru RID
- PDC Emulator Master
- Maestru de infrastructură
- Maestru de nume de domeniu
- Schema Master
Pași pentru a verifica rolurile FSMO în Server 2016
Pașii pentru a verifica care controler de domeniu deține unul dintre rolurile FSMO de mai sus sunt detaliați mai jos:
Verificați rolurile FSMO în Server 2016: verificați deținătorii de rol RID, PDC și Infrastructure Master

Iată pașii pentru a verifica controlerul de domeniu care deține RID, PDC și rolurile de maestru de infrastructură:
- Conectați-vă la un controler de domeniu și deschideți Server Manager.
- Din Server Manager, faceți clic Instrumente . Apoi selectați Utilizatori și computere Active Directory .

- Când Utilizatori și computere Active Directory se deschide, faceți clic dreapta pe numele domeniului AD. Apoi apasa Maeștri de operațiuni …

- Din Server Manager, faceți clic Instrumente . Apoi selectați Domenii și trusturi Active Directory .
- Când Domenii și trusturi AD se deschide, faceți clic dreapta Domenii și trusturi Active Directory pentru domeniul dvs. Apoi apasa Maestru de operațiuni …
- Este afișat DC-ul care deține acest rol
- Dintr-un prompt de comandă, tastați comanda de mai jos. Apoi apăsați enter
- Pentru a deschide un MMC, tastați Sigla Windows + R cheile împreună. Aceasta va deschide comanda Run.
- La Run tip comandă MMC . Apoi faceți clic pe OK.
- La MMC, faceți clic Fişier și faceți clic Adăugați/Eliminați Snap-in …
- Localizați și evidențiați Schema Active Directory . Apoi apasa Adăuga . În cele din urmă, faceți clic pe OK (vezi a doua imagine de mai jos).
- Sub Console Root , Click pe Schema Active Directory []. Apoi faceți clic dreapta pe el și selectați Maestru de operațiuni. ..
- Există DC care deține rolul Schema Master FSMO!
- Conectați-vă la un DC din domeniul dvs. Apoi deschideți Command Prompt.
- La linia de comandă, tastați următoarele comenzi în ordine. Apăsați enter pentru a executa fiecare comandă.
Verificați rolurile FSMO în Server 2016: verificați deținătorul rolului principal al numelor de domeniu

Pentru a verifica controlerul de domeniu care deține rolul Domain Naming Master FSMO:


Verificați rolurile FSMO în Server 2016: Verificați titularul rolului principal al schemei

Verificarea DC care deține rolul Schema Master nu este la fel de simplă. Iată pașii (Efectuați sarcinile de la un DC):
Comanda înregistrează snap-in-ul AD Schema. În următorii pași, veți deschide schema AD într-un MMC, apoi veți vedea DC-ul care deține rolul de master Schema.


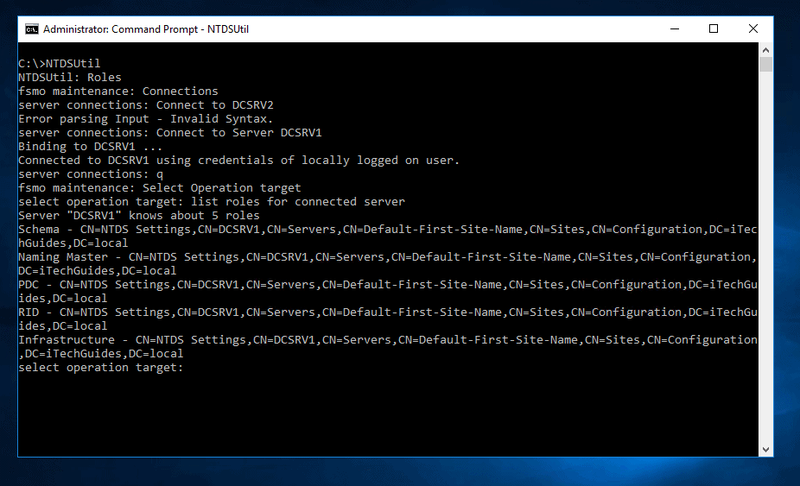
Verificați deținătorii de rol FSMO cu comanda NTDSUtil

De asemenea, puteți verifica DC-urile care dețin roluri FSMO folosind instrumentul de linie de comandă NTDSUtil.
Iată pașii:
Înlocuiți cu numele controlerului de domeniu pe care doriți să-i listați rolurile FSMO.
|_+_| |_+_| |_+_|Ultima comandă va lista toate rolurile deținute de serverul la care v-ați conectat folosind comanda Conectare la server.
Concluzie
Indiferent de motivul pentru care doriți să determinați care controler de domeniu deține rolurile FSMO în rețeaua dvs., acest ghid vă va ajuta să obțineți informațiile.
Ai o întrebare sau un comentariu? Utilizați formularul Lăsați un răspuns aflat la sfârșitul acestei pagini.
Pentru mai multe ghiduri pentru Windows Server, vizitați pagina noastră de instrucțiuni pentru Windows Server.